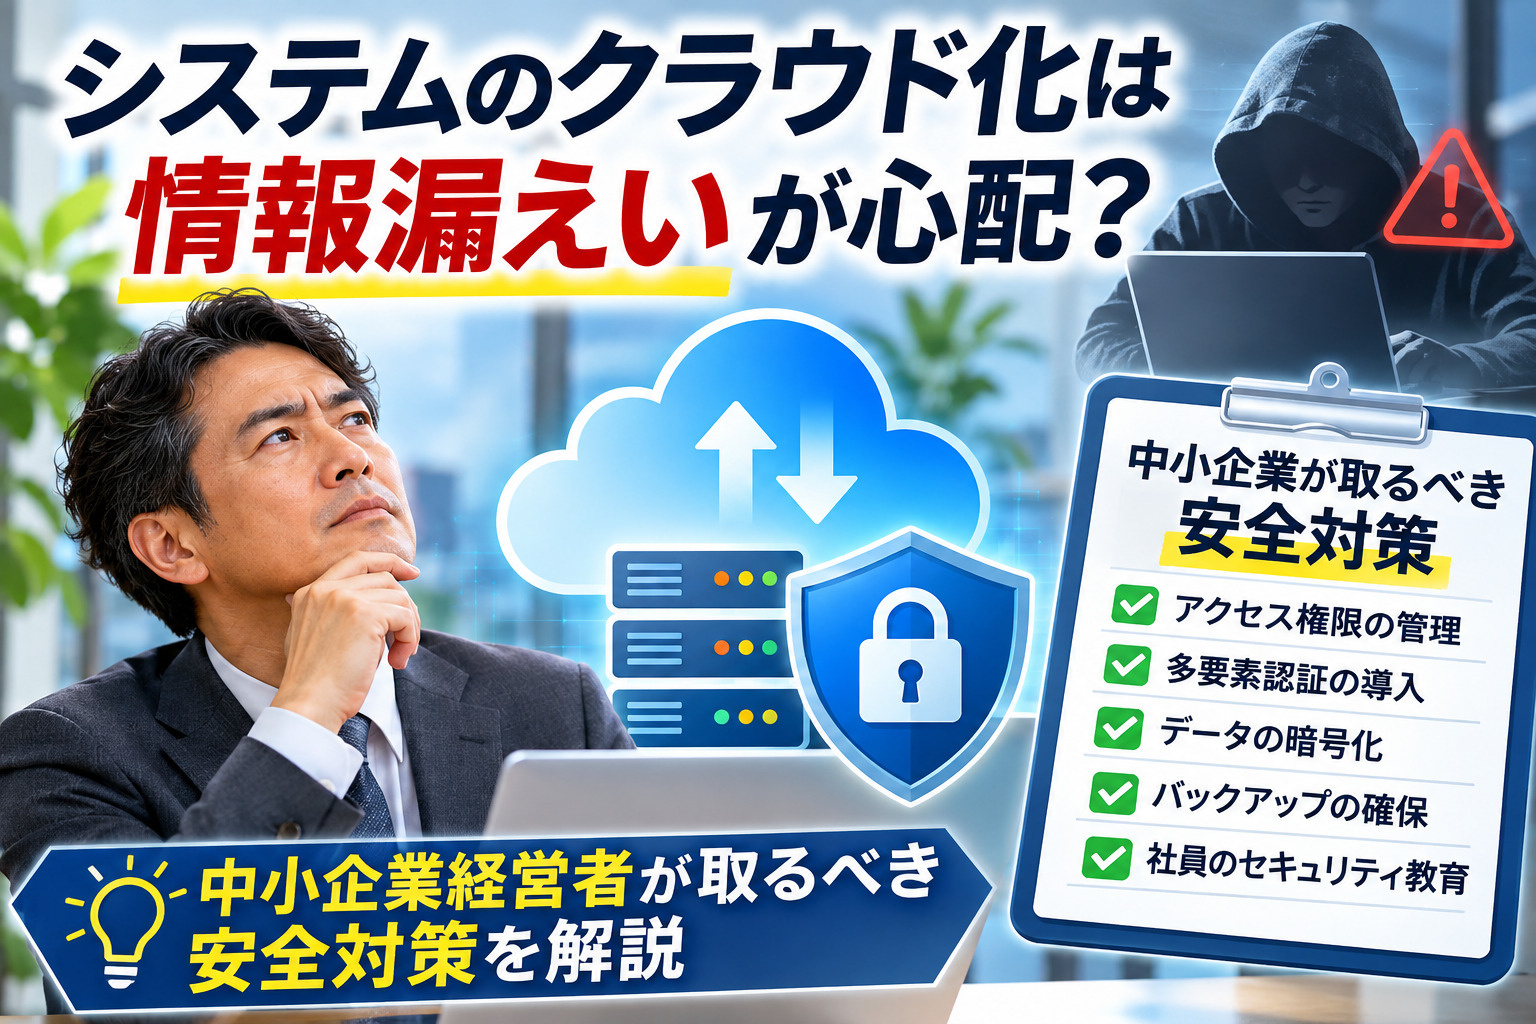
システムのクラウド化は情報漏えいが心配?中小企業経営者が取るべき安全対策を解説
自社システムのクラウド化を検討したいが、情報漏えいの心配が頭をよぎり、意思決定を先送りにしていませんか。
クラウド化はコスト削減や働き方の柔軟性など多くのメリットがある一方で、経営者としては万一のリスクに責任を負わなければならないため、不安を抱くのは当然です。
ただ、何となく怖いと感じて立ち止まるのと、リスクの正体を理解したうえで対策を講じるのとでは、同じ心配でも意味合いがまったく異なります。
本記事では、中小企業の経営者の方が押さえておくべきクラウド化のリスクと対策を整理し、経営判断に役立つ視点を分かりやすく解説します。
自社にとって本当に必要なセキュリティ水準を見極め、安心してクラウド活用を進めるためのヒントとしてお役立てください。
クラウド化で経営者が抱く情報漏えい不安
業務システムをクラウド化すると、初期費用の抑制や災害時の復旧のしやすさ、場所を問わない働き方の実現など、経営面での利点が多いとされています。
一方で、自社の重要な顧客情報や取引情報を外部の基盤に預けることになり、情報漏えいへの不安が大きくなる経営者の方も多いです。
特に、中小企業では専任の情報システム担当者が不在であることも多く、クラウドの仕組みや安全性を十分に理解できないまま判断を迫られる点が心理的負担につながりやすいです。
そのため、メリットと同時に、どのようなリスクを自社として管理すべきかを整理して捉えることが重要になります。
近年は、大企業だけでなく中小企業を含めたあらゆる組織がサイバー攻撃の対象となっており、情報漏えい件数は増加傾向にあります。
独立行政法人情報処理推進機構の調査では、サイバーインシデントを経験した、またはその可能性が高いと答えた中小企業が全体の約2割に達しており、自社は狙われないと考えるのは危険であることが分かります。
また、民間調査でも、ここ数年で情報漏えい事案の件数や、被害が100万件以上に及ぶ大規模事案の発生が増えていることが報告されています。
このように、サイバー攻撃や情報漏えいは、規模の大小を問わずあらゆる企業にとって現実的な経営リスクとして捉える必要があります。
情報漏えいのリスクは、クラウドを利用しているかどうかだけで決まるものではなく、オンプレミス運用と共通する構造を持っています。
たとえば、不適切なアクセス権限設定や脆弱なパスワード管理、従業員の誤送信や紛失といった要因は、運用形態にかかわらず発生し得るものです。
さらに、取引先を含むサプライチェーン全体の中で、相対的に対策が手薄な中小企業が足掛かりとして狙われる傾向も指摘されています。
つまり、クラウド化の可否は情報漏えいリスクそのものの有無ではなく、どの範囲を自社で管理し、どの部分を信頼できるサービスに委ねるかという経営判断の問題として位置付けて考えることが重要です。
| 項目 | クラウド利用 | オンプレミス運用 |
|---|---|---|
| 導入時の費用負担 | 初期費用を抑制 | 機器購入で高額 |
| 運用管理の専門性 | 事業者側で保守 | 自社で継続対応 |
| 情報漏えいの主な要因 | 設定不備と運用 | 機器老朽化と運用 |
| 経営者の責任範囲 | 利用ルールと監督 | 体制整備と監督 |
クラウド化で本当に起こりうる情報漏えいリスクとは
まず、クラウド特有の情報漏えい要因として指摘されているのが、設定ミスやアクセス権限の不備です。
独立行政法人情報処理推進機構の資料でも、クラウドサービスに関するインシデント原因として、利用者側の設定ミスや知識不足が大きいとされています。
具体的には、保存領域を限定公開のつもりで運用していたところ、意図せずインターネット上で誰でも閲覧できる状態になっていた事例などです。
さらに、管理者用のIDを複数人で使い回したり、退職者のIDを削除しないまま放置したりすると、不正アクセスの入口になりやすくなると指摘されています。
次に、クラウド事業者と利用企業の間には、いわゆる責任分界点という考え方があります。
一般に、クラウド事業者は提供する設備や基盤の安全性を確保する一方で、利用企業は利用する設定やID管理、データの取り扱いに責任を負うと整理されています。
情報処理推進機構の白書でも、クラウド事業者は責任範囲や補償範囲を契約であらかじめ定めていることが示されており、その範囲を超える利用企業側の設定ミスなどは補償対象外となる場合が多いとされています。
したがって、経営者としては、自社がどこまで責任を負うのかを契約書で丁寧に確認し、社内ルールや運用体制に反映させることが重要になります。
また、情報漏えいリスクはクラウドそのものだけでなく、社内の人的ミスや標的型メール攻撃と組み合わさって顕在化しやすい点にも注意が必要です。
国家のサイバーセキュリティ関連機関や各種ガイドラインでは、添付ファイルや偽装サイトへの誘導を通じてIDやパスワードが盗み取られ、その後クラウドサービスへ不正アクセスされる流れが繰り返し警鐘されています。
さらに、中小企業向けのガイドでは、メールの誤送信や持ち出し禁止データの無断保存といった、従業員のうっかりミスも、クラウドと組み合わさることで広範囲な漏えいにつながるとされています。
このため、経営者はクラウドを単独の技術リスクとして捉えるのではなく、人と仕組みを含めた総合的な情報管理の課題として理解することが求められます。
| リスク要因 | 具体的な内容 | 経営者が見る点 |
|---|---|---|
| 設定ミス | 公開範囲誤設定による情報流出 | 初期設定と変更手順の管理 |
| 権限管理不備 | ID使い回しや不要アカウント放置 | 権限見直しの定期実施 |
| 人的ミス | 標的型メールや誤送信対応の遅れ | 教育とインシデント手順整備 |
中小企業経営者が取るべきクラウドセキュリティ対策
まず経営者として取り組みたいのは、自社がどのような情報資産を持ち、どこに保存され、誰が利用しているかを明らかにすることです。
独立行政法人情報処理推進機構が公表する中小企業向けガイドラインでも、情報資産の洗い出しと重要度の把握を出発点とする考え方が示されています。
顧客情報や取引条件、設計書、従業員情報などの中から「漏えいすると致命的なもの」を特定し、優先的に保護する方針を定めることが重要です。
そのうえで、どの情報をクラウドに載せるか、どこまでを社内のみで扱うかといった線引きを行い、経営判断として文書に残しておくと、社内の共通理解が進みます。
次に、実際にクラウドを利用する際の技術的な対策を具体的に整えることが必要です。
中小企業向けの各種ガイドラインでは、多要素認証の利用やアクセス権限の最小化、定期的なバックアップの取得、ログの保存と確認などが基本的な対策として挙げられています。
特に、管理者用のアカウントや重要情報にアクセスできるアカウントには、多要素認証を必ず設定し、退職者や外部委託先の利用終了時には速やかに権限を削除する運用が欠かせません。
また、バックアップは同じ環境内にだけ保存するのではなく、異なる場所にも保管し、復元できるかどうかを定期的に確認しておくことが事業継続の観点から有効です。
さらに、技術的な対策だけでは不十分であり、人と仕組みの面からの備えも欠かせません。
経済産業省や情報処理推進機構は、経営者が方針を示し、従業員一人ひとりに分かりやすいルールと教育を提供することの必要性を示しています。
具体的には、パスワードの管理方法や不審な電子メールへの対応、持ち出しデータの扱い方などを社内規程として整理し、年に数回は教育や訓練を実施することが望ましいです。
自社だけで十分な体制を整えることが難しい場合には、国や公的機関が提供するハンドブックや専門家派遣制度などを活用し、第三者の視点で診断や助言を受けることも有効な選択肢となります。
| 対策区分 | 経営者の主な役割 | 実施のポイント |
|---|---|---|
| 重要情報の棚卸し | 守るべき情報の優先順位決定 | 情報資産一覧と重要度整理 |
| 技術的な対策 | 必要な機能と水準の指示 | 多要素認証と権限管理徹底 |
| 社内体制と教育 | 方針表明と継続的な支援 | ルール整備と定期研修実施 |
クラウド化の不安を解消し経営判断に活かすポイント
自社システムのクラウド移行を検討する際は、思いつきで一気に移すのではなく、事前に整理した項目に沿って判断することが重要です。
IPAが公表している中小企業向けガイドラインでは、重要度に応じて段階的に対策を進める考え方が示されており、クラウドサービスの安全利用に関する手引きも用意されています。
まず、どの情報資産を優先的にクラウド化するか、移行後の運用体制をどうするかを明確にし、試験的な小規模移行から始めて検証しながら範囲を広げる進め方が望ましいです。
また、クラウド利用は事業継続計画の一部として位置付けることで、経営判断に結び付けやすくなります。
中小企業庁が示す事業継続計画の指針では、災害や感染症など非常時における拠点分散や代替手段の確保が重視されており、システム面でもデータの保全や復旧方法をあらかじめ決めておくことが求められています。
クラウドにデータを保管し、別拠点からも業務を再開できるようにしておくことは、情報漏えい対策と同時に事業継続力の向上にもつながります。
さらに、専門家へ相談する前に、自社で基本的な整理を行っておくと、検討が効率的になり、経営者としての意思決定もしやすくなります。
経済産業省やIPAは、中小企業向けに経営者が認識すべき情報セキュリティ上の責任や、優先的に着手すべき対策事項を整理した資料を公開しており、これらを活用して現状把握と課題整理を進めることが推奨されています。
現状のシステム構成、クラウド化の目的、想定するリスクと許容範囲を整理したうえで相談すれば、提案内容も比較しやすくなり、自社に適したクラウド化の方向性を判断しやすくなります。
| 検討段階 | 経営者が確認する要点 | 専門家相談前に整理する事項 |
|---|---|---|
| 事前準備段階 | 重要情報の洗い出し | クラウド化したい業務範囲 |
| 移行計画段階 | 段階的移行の方針 | 移行スケジュール案 |
| 事業継続段階 | 非常時の復旧目標 | バックアップと代替手段 |
まとめ
クラウド化は情報漏えいが心配な経営者の方にとって大きな決断ですが、リスクの中身を理解し、適切な対策を取れば心配は大きく減らせます。
重要なのは、設定や権限管理、ID管理、社内ルールなど、経営者が主導して全体を設計することです。