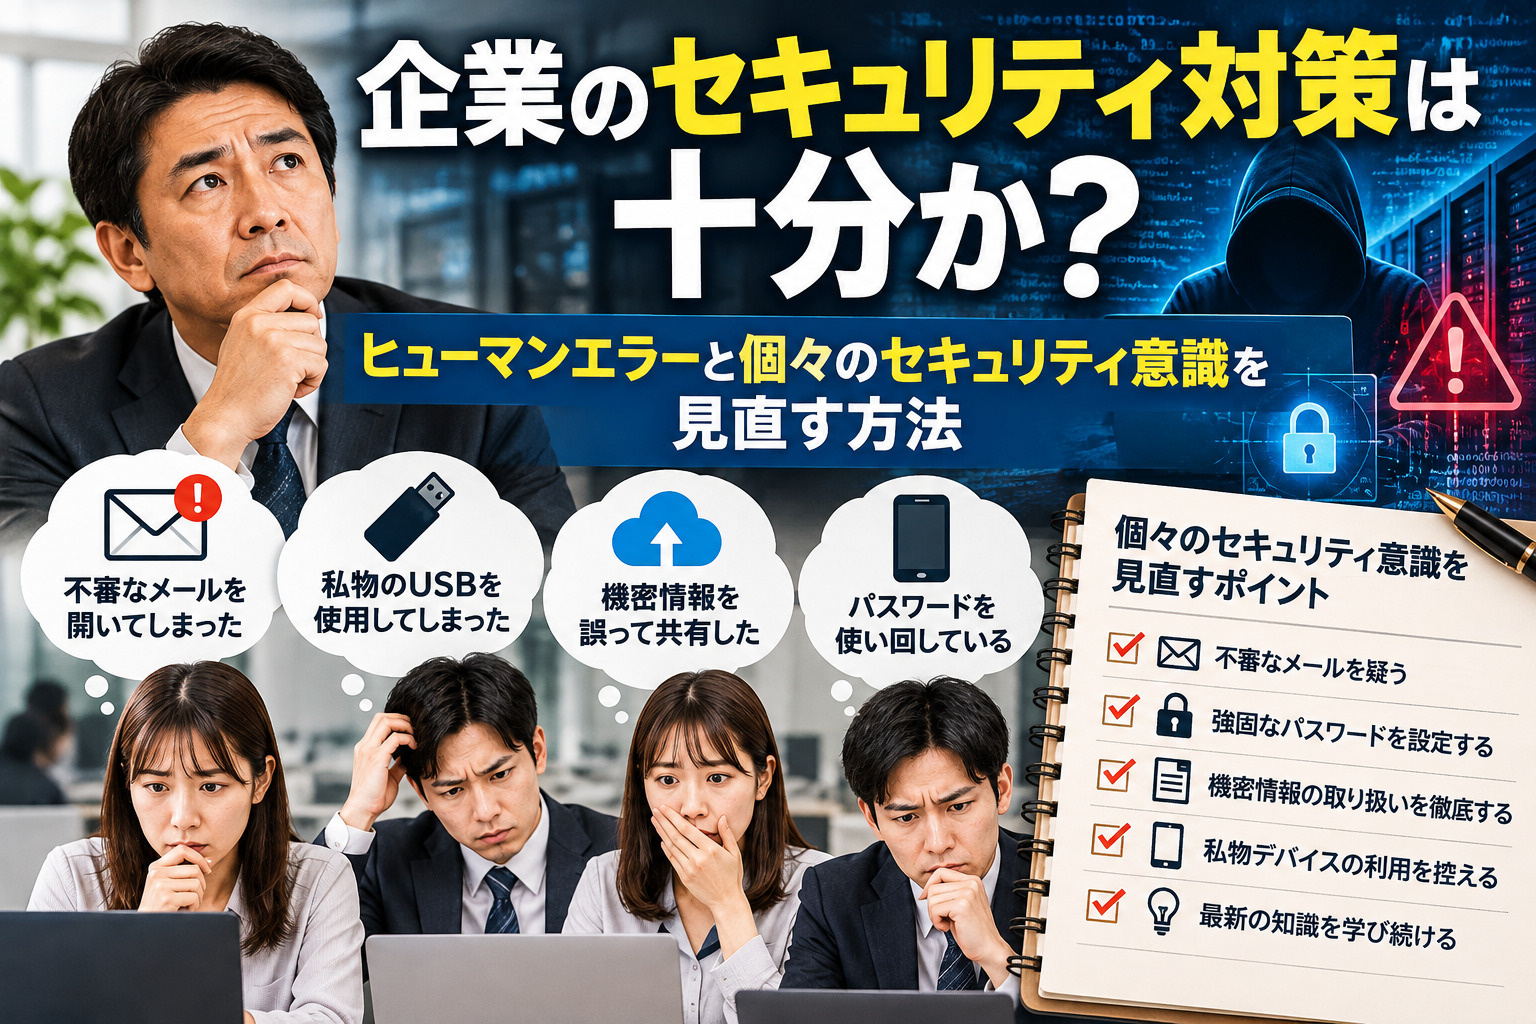
企業のセキュリティ対策は十分か?ヒューマンエラーと個々のセキュリティ意識を見直す方法
毎日のように報じられる情報漏洩や不正アクセスのニュースを見て、自社は本当に大丈夫なのかと不安を感じていませんか。
多くの企業がセキュリティ対策に投資している一方で、意外にもヒューマンエラーが原因となる事故は後を絶ちません。
その背景には、システム面の強化だけでは補いきれない人の思い込みや慣れ、そして個々のセキュリティ意識のばらつきがあります。
しかし、視点を少し変えれば、こうしたリスクは中小企業でも工夫次第で着実に減らすことができます。
この記事では、企業のセキュリティ対策を見直すうえで押さえておきたいポイントと、現場のヒューマンエラーを前提にした具体的な取り組み方を分かりやすく解説します。
自社の大切な情報資産を守るために、まずは全体像を一緒に整理していきましょう。
情報漏洩の多くはヒューマンエラーが原因
ここ数年は、標的型攻撃やランサムウェアなど、巧妙な不正アクセスが大きく報道されるようになり、企業の情報漏洩リスクは一段と高まっているといわれます。
独立行政法人情報処理推進機構が公表している各種調査報告でも、営業秘密や個人情報の漏洩を経験した企業が一定割合で存在し、事業継続に影響するケースも少なくありません。
外部からの攻撃に加え、内部の不注意や手順違反が重なった結果、被害規模が拡大する傾向も確認されています。
このように、情報漏洩は特別な企業だけの問題ではなく、多くの企業にとって現実的な経営リスクになっているのが実情です。
情報漏洩の要因を詳しく見ると、「人的要因」に分類されるものが大きな割合を占めているとされています。
海外の調査結果を取りまとめた情報セキュリティ白書では、情報漏洩や侵害の約8割において、誤送信や誤設定、パスワード管理の不備など、ヒューマンエラーを含む人的要因が関与していたと整理されています。
また、国内の実態調査でも、営業秘密や顧客情報が漏洩した背景として、「ルールの不徹底」や「誤操作」「誤認識」といった日常的なミスが、内部不正と並ぶ重要な要因として挙げられています。
つまり、悪意ある攻撃だけでなく、従業員一人一人のちょっとした行動が重大なインシデントの引き金となっているのです。
企業がどれほど高度な技術対策を導入しても、人が関わる場面での判断ミスや思い込みまでは完全には防げません。
たとえば、誤った宛先へのメール送信や、持ち出し禁止の情報を私物端末に保存してしまうといった行為は、システム上の防御だけでは検知しにくい面があります。
さらに、複雑な運用ルールや負担の大きい手順は、現場で守られにくくなり、かえって形骸化を招く危険もあります。
このように、「人の弱さ」や「現場の忙しさ」に目を向けないまま技術面だけを強化しても、組織全体としてのセキュリティ水準は十分に高まらない点が、企業の大きな盲点になりがちです。
| 原因区分 | 主な内容 | 企業への影響 |
|---|---|---|
| 外部要因 | 不正アクセスや攻撃 | システム停止や金銭被害 |
| 内部不正 | 規程違反や故意流出 | 信用失墜や法的リスク |
| ヒューマンエラー | 誤送信や誤操作 | 情報漏洩と信頼低下 |
企業のセキュリティ対策で重要な三つの視点
企業の情報セキュリティ対策は、単に機器やソフトを導入すればよいものではなく、「技術的対策」「組織的対策」「人的対策」の三つを揃えて初めて効果を発揮します。
独立行政法人情報処理推進機構は、中小企業向けガイドラインにおいて、情報資産を守るためにはアクセス管理やログ管理などの技術面とあわせて、ルール整備や教育などの体制づくりが重要としています。
つまり、社内の情報を「技術で守る」「仕組みで守る」「人の行動で守る」という三つの視点を組み合わせることが、情報漏洩リスクを現実的な水準まで下げる近道です。
どれか一つでも欠けると対策に抜け穴が生じるため、まずは自社の取り組み状況を三つの視点ごとに整理して確認することが大切です。
次に重要になるのが、経営層を含めた組織全体で情報セキュリティの方針を定めることです。
IPAの「中小企業の情報セキュリティ対策ガイドライン」では、経営者が自ら情報セキュリティ方針を示し、役割分担や報告経路を含めた管理体制を整えることが基本とされています。
具体的には、情報セキュリティポリシーや社内規程を作成し、パスワード管理、持ち出し媒体の取り扱い、在宅勤務時の利用ルールなどを明文化し、全従業員に周知することが求められます。
さらに、インシデント発生時の連絡手順や再発防止の検討プロセスをあらかじめ決めておくことで、被害拡大を抑え、迅速に復旧できる体制を整えやすくなります。
一方で、中小企業の場合は人員や予算が限られるため、実行しやすい基本施策から着実に進めることが現実的です。
同ガイドラインでは、利用者ごとのアカウント発行や権限設定などのアクセス管理、操作内容を記録するログ管理、障害やランサムウェア被害に備えた定期的なバックアップ取得を基本対策として挙げています。
例えば、共有アカウントをやめて個人ごとのIDを設定する、重要なログを一定期間保管して不審な操作を振り返れるようにする、別媒体や別拠点に業務データを複数世代保管する、といった取り組みです。
これらは専門的なシステムを大がかりに導入しなくても段階的に実施しやすく、ヒューマンエラーや内部不正の早期発見にもつながるため、優先度の高い施策といえます。
| 対策の分類 | 主な目的 | 中小企業での具体例 |
|---|---|---|
| 技術的対策 | 不正アクセス遮断 | アクセス管理とログ記録 |
| 組織的対策 | 社内ルール整備 | 方針策定と体制構築 |
| 人的対策 | 従業員の行動管理 | 教育と意識向上 |
ヒューマンエラーを前提にした仕組み化と教育
人は誰でもうっかりミスや思い込みによる判断を完全には避けられないため、業務プロセスそのものに誤りを減らす工夫を組み込むことが重要です。
独立行政法人情報処理推進機構では、ヒューマンエラー対策として、作業手順を標準化し、チェックリストや確認行為を明確にすることを推奨しています。
また、入力内容の自動チェックや承認フローの明文化など、仕組みとして誤りを発見しやすくする考え方も示されています。
このような視点を踏まえ、情報を扱う場面ではダブルチェックや権限分掌を組み合わせて、個人の注意力だけに依存しない体制を整えることが求められます。
次に、従業員一人ひとりのセキュリティ意識を高めるためには、単発で終わらない継続的な教育・研修が欠かせません。
IPAの中小企業向けガイドラインでは、経営者が情報セキュリティ教育の方針を定め、定期的な研修や訓練を通じて知識と行動の両面を定着させることが示されています。
また、受講者の理解度を確認するテストや、不審メール対応などの演習を組み合わせると、座学だけの場合と比べて行動変容につながりやすいとされています。
さらに、最新の攻撃手口や被害事例を社内で共有し、自社の業務に引き付けて考える機会を繰り返し設けることで、危機感と当事者意識を維持しやすくなります。
日常業務のなかで従業員が徹底すべき行動ルールとしては、パスワード管理や多要素認証の活用、不審なメールへの慎重な対応などが挙げられます。
IPAは、パスワードを他サービスとの使い回しなく、英数字や記号を組み合わせた長い文字列とし、初期設定のまま利用しないことを基本としています。
加えて、可能な場合は多要素認証を利用し、万一パスワードが漏えいしても不正ログインを防ぐ仕組みを整えることが推奨されています。
さらに、送信元や件名に不自然さを感じるメールは、添付ファイルや本文中のURLを安易に開かず、別ルートで真偽を確認する社内ルールを明確にし、全従業員に周知徹底することが大切です。
| 対策の観点 | 主な取り組み内容 | 期待できる効果 |
|---|---|---|
| 業務プロセス設計 | チェックリスト整備・承認フロー明確化 | ヒューマンエラーの早期発見 |
| 教育・研修 | 定期研修と演習・最新事例の共有 | 従業員の行動変容と意識向上 |
| 日常の行動ルール | 強固なパスワード・多要素認証・メール確認 | 不正アクセスや詐欺被害の抑止 |
個々のセキュリティ意識を高める企業文化づくり
まず重要になるのは、経営層や管理職が日頃から情報資産を守る姿勢を明確に示すことです。
例えば、経営者自らが情報セキュリティに関する方針や目標を発信し、会議や社内報などあらゆる場面で継続して言及することで、「情報漏洩は他人事ではない」という共通認識が生まれます。
独立行政法人情報処理推進機構は、経営者が主体的に関与することが中小企業の情報セキュリティ対策の前提になるとしています。
そのうえで、役職者自身が研修受講やルール遵守を率先垂範することで、従業員も実践しやすい風土が形成されます。
次に、ヒヤリハットやインシデントの兆候を早期に共有できる仕組みづくりが欠かせません。
内部不正防止に関する指針では、従業員が不正やリスクに気付いた際に速やかに報告できる体制の整備が重要とされています。
そこで、報告内容を責めるのではなく、組織全体の学びの機会として評価する運用にすると、現場からの情報が集まりやすくなります。
また、共有された事例をもとに社内教育や手順の見直しを行うことで、同様のミスを繰り返さない仕組みとして定着させることができます。
さらに、在宅勤務やモバイルワーク、クラウドサービスの利用が広がるなかで、場所や時間を問わず高いセキュリティ意識を保てるよう支援することも重要です。
IPAは、テレワーク時には端末の適切な設定や周囲へののぞき見対策、持ち出し機器の管理など、従業員一人ひとりの注意が不可欠だとしています。
同時に、企業側がルールや手順を分かりやすく示し、定期的な教育や訓練を行うことで、従業員は具体的に何を守ればよいか理解しやすくなります。
継続的なeラーニングや疑似攻撃メール訓練などを通じて、実践的に学べる環境を用意することが、文化としての定着につながります。
| 取り組み項目 | 企業側の役割 | 従業員の役割 |
|---|---|---|
| 経営層の姿勢共有 | 方針発信と継続的メッセージ | 方針理解と日々の実践 |
| ヒヤリハット報告 | 報告を評価する仕組み整備 | 気付いたリスクの早期共有 |
| テレワーク時の対策 | ルール提示と教育の提供 | 端末管理とのぞき見防止 |
まとめ
情報漏洩対策では、技術だけでなくヒューマンエラーを前提にした仕組みづくりが欠かせません。
経営層による方針策定と、現場の業務プロセスの見直し、定期的な情報セキュリティ教育を組み合わせることが重要です。
特に、アクセス管理やバックアップ、パスワード管理や多要素認証など、日常の基本行動をどこまで徹底できるかが企業の強さを左右します。