PHP脆弱性の攻撃パターンとは?自社サイト被害を防ぐ基本を解説
自社サイトでPHPを使ったページを運用していると、専門用語が多くて、どこから脆弱性や攻撃パターンを確認すればよいのか分かりにくいと感じる方は多いのではないでしょうか。
一方で、RCEや情報漏えい、改ざんなどの被害は、気付いた時にはすでに重大な影響が出ていることも少なくありません。
そこで本記事では、PHP特有の脆弱性と攻撃パターンを整理しながら、自社サイトが今どの程度リスクにさらされているのかを、自分で把握するための視点を分かりやすく解説します。
被害を未然に防ぎたい方はもちろん、すでに不審なアクセスが気になっている方にも役立つチェックポイントをお伝えします。
PHP脆弱性と攻撃パターンの基礎知識
PHPは、動的な画面表示や入力フォームの処理を得意とし、多くのウェブサイトで採用されている仕組みです。
一方で、入力値の扱い方や設定の不備があると、PHPの処理部分が攻撃者から直接狙われる入口になりやすいという特徴があります。
また、長期間更新されていないプログラムや古いPHPのまま運用しているサイトも少なくなく、こうした環境が脆弱性の温床となりやすい点が大きな問題です。
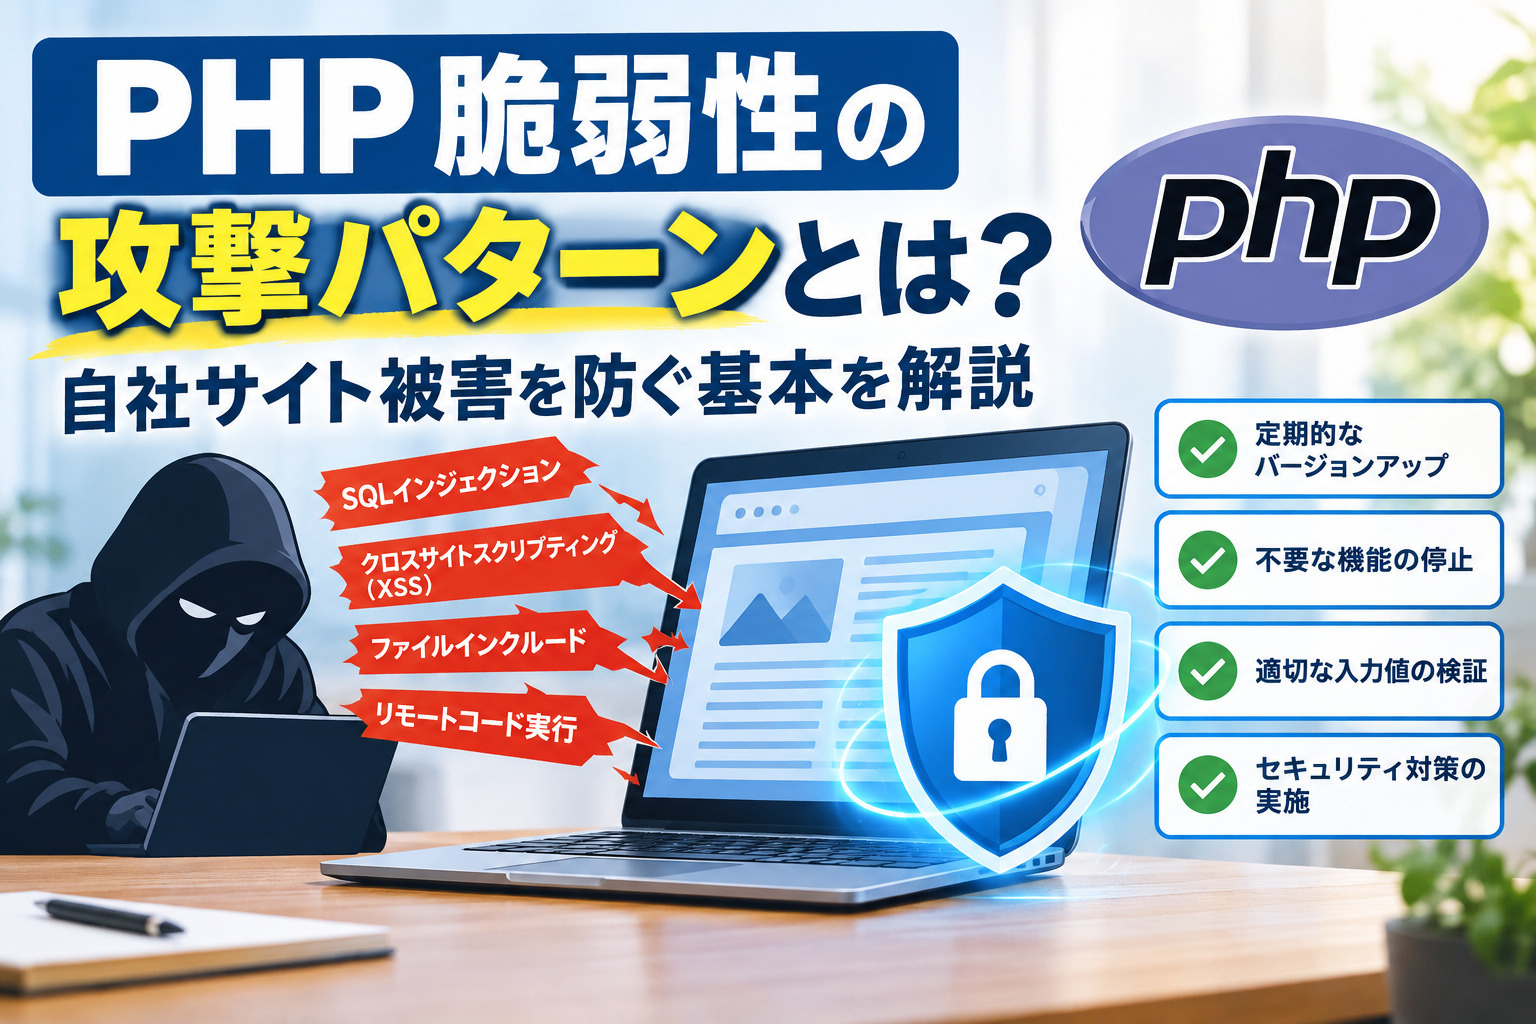
代表的なPHPの脆弱性としては、不正な命令を実行されるおそれがあるリモートコード実行、個人情報などを盗まれる情報漏えい、画面やデータベースを書き換えられる改ざんなどが挙げられます。
実際に、PHPの深刻な脆弱性が公表された事例では、その直後から当該機能を狙った攻撃通信が観測されたことが報告されています。
攻撃者は、公開された脆弱性情報や修正内容を手掛かりに、似た設定や構成を持つサイト全体をまとめて探索し、弱い箇所を自動的に探し出す手法を取ることが一般的です。
さらに、PHPに新たな脆弱性が見つかると、まず調査目的のスキャンが世界的に急増し、その後、実際の攻撃コードを組み込んだ通信が一気に増える傾向があります。
特に、修正プログラムや更新版が公開されてからしばらくの期間は、「更新が間に合っていないサイト」を狙った攻撃が集中的に行われやすいとされています。
そのため、PHPの更新情報や注意喚起が出た段階で早期に対応することが、攻撃の的になりにくくするうえで重要な考え方になります。
| 項目 | 内容 | リスクの方向性 |
|---|---|---|
| PHPの特徴 | 動的画面生成と入力処理 | 利用範囲の広さゆえの標的化 |
| 主な脆弱性 | RCE・情報漏えい・改ざん | 乗っ取りや信頼失墜の危険 |
| 攻撃が増える局面 | 脆弱性公表後と更新遅延期 | 未対応サイトへの集中的攻撃 |
自社サイトが狙われやすいPHP攻撃の具体例と特徴
まず押さえておきたいのは、フォーム入力欄やURLパラメータが、攻撃者にとって非常に狙いやすい入口になりやすいことです。
例えば、入力内容をそのままデータベース操作に渡してしまうと、SQLインジェクションと呼ばれる攻撃に悪用され、会員情報や問い合わせ内容が不正に読み取られるおそれがあります。
また、入力値を画面表示に利用する部分で適切な無害化が行われていないと、クロスサイトスクリプティングなどにより、不正な画面表示や利用者の情報窃取につながる危険があります。
このように、見た目は一般的な入力欄でも、裏側の処理方法しだいで攻撃の踏み台になってしまう点に注意が必要です。
次に、外部ライブラリや古いPHPバージョンに起因する攻撃にも目を向ける必要があります。
長期間更新されていないライブラリや、サポートが終了したPHPバージョンには、既に知られている脆弱性が残っていることが多く、攻撃者はそれらの情報を基に自動化された攻撃を行います。
この場合、自社サイト固有の仕組みとは関係なく、「古いまま使われているシステム」を機械的に探し出して狙う傾向があり、見落としている部分があれば一斉に被害を受ける可能性があります。
そのため、普段あまり意識していない部品や機能についても、定期的な更新状況の確認が欠かせません。
さらに、不動産サイトでよく利用される機能にも、PHP攻撃の標的となりやすい特徴があります。
例えば、物件検索では条件入力や並び替え項目が多く、URLパラメータやフォーム項目が複雑になりやすいため、入力値の検証漏れがあるとSQLインジェクションや情報漏えいに悪用されるおそれがあります。
また、お問い合わせフォームや会員登録フォームでは、利用者の氏名や連絡先など重要な個人情報を扱うため、少しの脆弱性でも被害が大きくなりやすい点が特徴です。
このように、不動産サイト特有の多機能さや情報量の多さが、攻撃者にとって魅力的な標的となることを意識しておくことが重要です。
| 攻撃の入口 | 想定される被害 | 注意すべき特徴 |
|---|---|---|
| フォーム入力欄 | 情報漏えい・改ざん | 入力値検証の不足 |
| URLパラメータ | 不正な検索結果表示 | 条件指定の複雑化 |
| 古いPHPや部品 | 自動化された一斉攻撃 | 更新忘れの蓄積 |
PHP脆弱性による自社サイト被害のセルフチェック方法
はじめに確認したいのは、自社サイトで利用しているPHPのバージョンとサポート状況です。
現在もサポート期間内かどうかで、既知の脆弱性への防御力が大きく変わります。
公式の情報では、サポートが終了した古いバージョンには新たな脆弱性が見つかっても修正が提供されません。
そのため、管理画面やサーバの情報表示機能からPHPのバージョンを確認し、提供元の公式情報と照らし合わせて、更新の必要性を判断することが重要です。
次に、自社で確認できる範囲でログを見直し、不審なアクセスや改ざんの兆候がないかを点検します。
たとえば、短時間に同じ画面へ大量のアクセスが集中していないか、存在しないはずのURLへ繰り返しアクセスされていないかなどを確認します。
また、管理画面へのログイン試行が異常に多い、見覚えのない管理者ユーザが作成されているといった状況も要注意です。
加えて、サイトの表示内容が一部書き換えられていないか、ファイル更新日時に不自然な変化がないかなども合わせて確認します。
さらに、自社で実施できる簡易な脆弱性チェックも取り入れると、被害の早期発見につながります。
たとえば、不要な機能やプラグインを停止し、パスワードの複雑さや権限設定を見直すことで、攻撃の入り口を減らすことができます。
ただし、専門的な攻撃は表面的な確認だけでは検知が難しく、ログにも明確な痕跡が残らない場合があります。
そのため、基礎的なセルフチェックを行ったうえで、不安が残る場合や重要な情報を扱う場合には、専門機関による詳細なセキュリティ診断の活用を検討することが大切です。
| チェック項目 | 確認のポイント | 問題が疑われる状態 |
|---|---|---|
| PHPバージョン確認 | サポート期間と更新有無 | サポート終了版の継続利用 |
| アクセスログ点検 | 短時間の集中アクセス | 同一画面への異常連続アクセス |
| 管理画面と権限 | 利用者と権限の棚卸し | 不明な管理者アカウント存在 |
PHP脆弱性から自社サイトを守るための実践的対策
まず重要なのは、PHP本体と周辺ソフトを速やかに更新できる体制を整えることです。
IPAはPHPの深刻な脆弱性が公表された際、該当バージョンの利用を継続すると不正アクセスや改ざんにつながるおそれがあるとして、更新や設定変更を速やかに行うよう注意喚起しています。
また、利用している拡張モジュールやミドルウェアについても、提供元のセキュリティ情報や公的機関の発信を定期的に確認し、影響範囲と対策内容を把握しておくことが大切です。
このように、攻撃パターンを踏まえて更新と設定見直しを計画的に行うことで、自社サイトの露出する脆弱性を段階的に減らすことができます。
技術的な対策だけではなく、日常的な運用ルールを整えることも欠かせません。
国家のサイバーセキュリティ関連機関は、IDやパスワードの適切な管理、権限の最小化、定期的なバックアップ取得など、組織として守るべき基本的ルールの重要性を示しています。
たとえば、管理画面のアカウントを共有しないことや、多要素認証を利用可能な範囲で導入すること、バックアップデータを本番環境とは別の場所に保管することなどは、比較的取り組みやすい施策です。
これらを社内規程やチェックリストの形で明文化し、担当者の交代があっても継続して運用できるようにしておくことが重要です。
さらに、不動産会社としてPHP脆弱性リスクを継続的に把握し、相談できる体制をつくることが、長期的な被害防止につながります。
公的機関は、サイバー攻撃が年々多様化し、調査目的とみられるスキャン通信が全体の半数以上を占めていることを報告しており、公開されたサイトが常に攻撃の的になりうる状況が続いています。
そのため、自社で利用しているソフトウェアやフレームワークに関する注意喚起を継続的に収集し、必要に応じて外部の専門家へ相談できる窓口をあらかじめ決めておくことが大切です。
定期的な脆弱性情報の確認や、サイバー攻撃の動向レポートを社内で共有する仕組みを用意しておくことで、担当部署全体で危機意識を保ちやすくなります。
| 対策項目 | 具体的な実施内容 | 期待できる効果 |
|---|---|---|
| PHP等の更新管理 | 脆弱性情報の定期確認と早期更新 | 既知脆弱性悪用リスク低減 |
| 運用ルール整備 | ID管理と権限設定の明文化 | 不正ログインや誤操作の抑制 |
| 情報収集と相談体制 | 公的情報と専門家窓口の確保 | 新たな攻撃手口への早期対応 |
まとめ
PHP脆弱性は、フォーム入力やURLパラメータなど身近な箇所から攻撃され、自社サイトやお客様の情報を危険にさらします。
まずはPHPバージョンやログの確認など、できる範囲のセルフチェックから着手し、怪しい兆候があれば早期に専門家へ相談することが重要です。
当社では、不動産サイト特有の機能を踏まえたPHP脆弱性の診断と改善提案まで一貫してサポートしています。
「自社サイトが狙われていないか不安」「どこから対策すべきか分からない」という方は、ぜひ一度お問い合わせください。